动态住宅代理
 动态机房代理
 静态住宅代理
 静态机房代理
 无限流量动态住宅代理
 代理解决方案
 美国代理 IP
 加拿大代理 IP
 英国代理 IP
 法国代理 IP
 德国代理 IP
 新加坡代理 IP
 日本代理 IP
 澳大利亚代理 IP
 越南代理 IP
 菲律宾代理 IP
 印度代理 IP
 墨西哥代理 IP
 查看全部地区
 社媒营销
 跨境电商
 数据聚合采集
 广告验证
 人工智能
 市场调研
 集成开发工具
 联系我们
 常见问题
 开发文档
 使用教程
 SDK 工具包
 联盟计划 (推广返利)
 成为代理商
 合作伙伴
 技术博客


代理访问返回 401 怎么排查:目标站身份、认证头、会话状态和代理转发
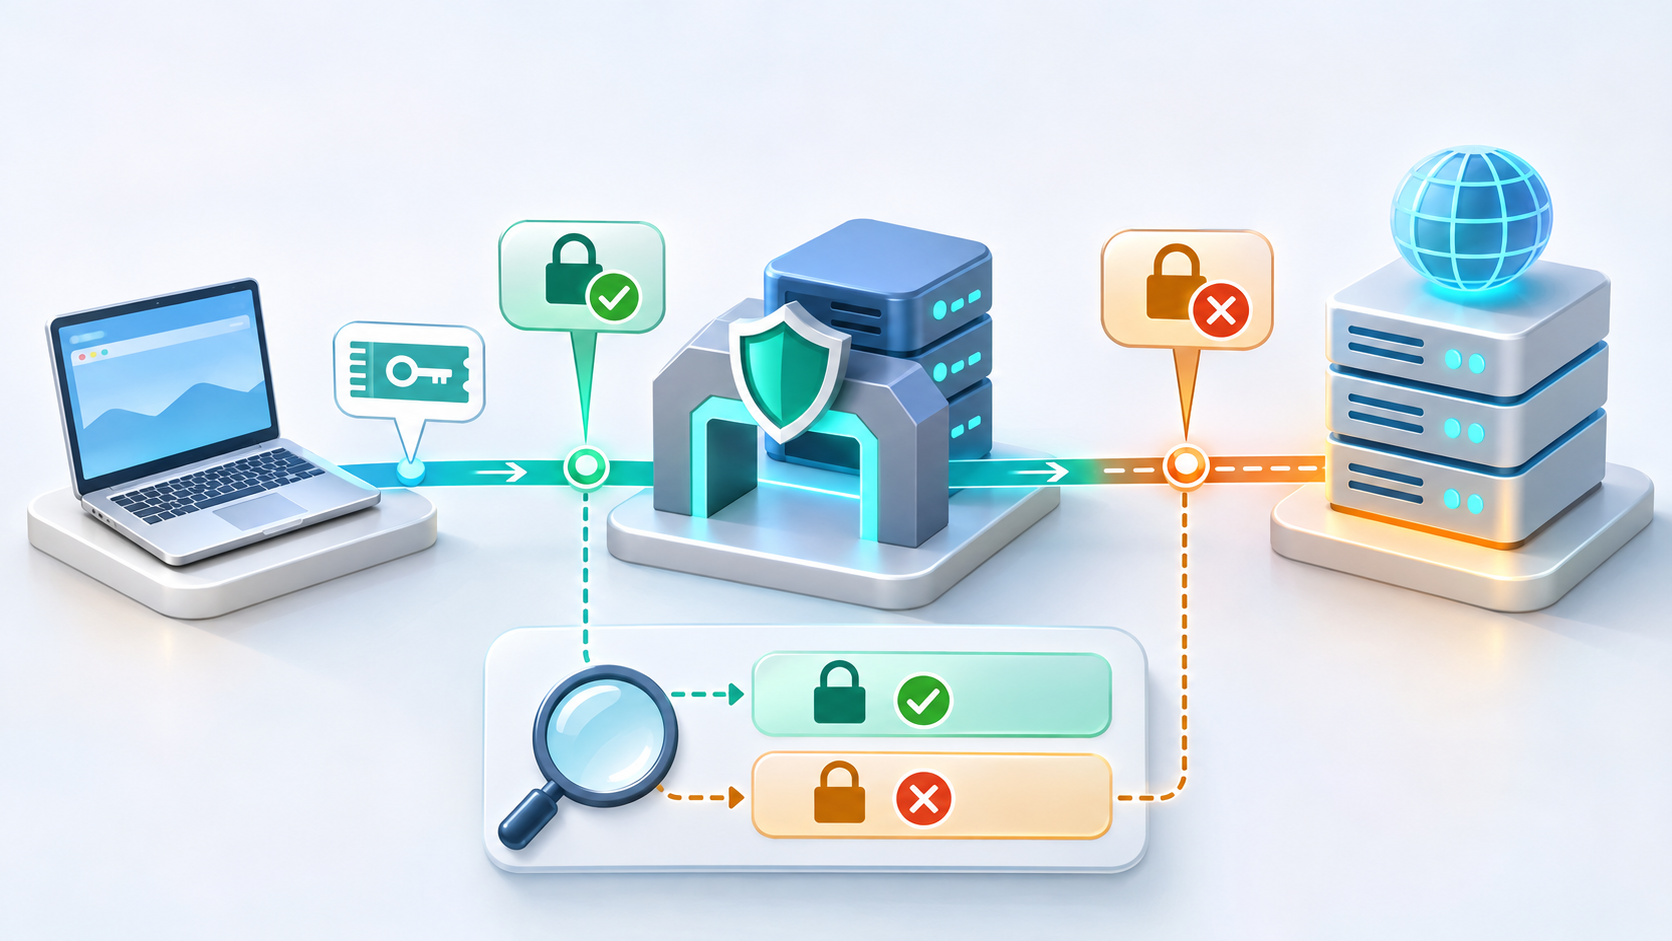
代理访问返回 401,通常表示请求已经到达某个需要身份认证的服务,但目前提供的身份信息缺失、无效或不适用于该资源。它不等于代理账号认证失败,也不能仅凭“换一个出口后结果变了”就归因于代理 IP。正确顺序是先确认 401 由哪一层返回,再对比直连与代理路径中的认证挑战和实际请求差异。
开始前保存请求时间、完整 URL、方法、响应状态码、WWW-Authenticate 响应头、代理协议、出口 IP、客户端版本和请求标识。口令、令牌、会话凭据和完整授权头只记录类型、是否存在、脱敏摘要和到期时间,不应写入普通日志。
先分清 401 与 407、403
401 的认证对象通常是目标站或应用接口,响应中常见 WWW-Authenticate;407 的认证对象是代理服务,常见 Proxy-Authenticate。如果实际状态是 407,转入代理凭据、白名单、协议和端口检查。403 则表示服务已理解请求但拒绝执行,不应与“未通过身份认证”混为一类。
- 通过条件:已确认原始响应状态码为 401,并保留认证挑战信息。
- 失败条件:客户端将 407、TLS 错误或登录页跳转统一显示成“未授权”。
- 停止条件:无法取得原始响应,或继续测试可能锁定账号。
第一步:确认 401 由哪一层返回
对比响应头、错误体结构、请求标识、响应时间和代理日志。目标应用、应用网关、内部身份服务与企业访问网关都可能返回 401。将同一时间窗口中的客户端记录与出口、状态码和请求阶段日志字段对齐,确认请求是否已通过代理入口并到达目标服务。
| 观察结果 | 更可能的问题层 | 下一步 |
|---|---|---|
| 代理入口直接要求认证 | 代理认证或协议配置 | 检查是否实为 407 |
| 已有出口记录,目标返回 401 | 目标站身份或授权头 | 解析认证挑战与凭据类型 |
| 直连成功,代理路径 401 | 请求头转发、重定向或缓存差异 | 做逐字段对比 |
| 直连与代理都 401 | 凭据本身、时间或资源范围 | 在正式认证流程中验证 |
| 首次成功,稍后 401 | 令牌到期、时钟偏差或会话绑定 | 检查有效期和时间线 |
第二步:解析认证挑战
记录 WWW-Authenticate 中的认证方案、作用域、错误类型和错误描述,但不要把敏感凭据复制到排查记录。客户端必须按目标服务宣告的方案响应,不能把代理账号密码填入目标站授权头,也不能将目标站令牌当成代理凭据。
第三步:确认凭据是否适用于当前资源
检查凭据签发环境、受众、作用域、所需权限、到期时间和撤销状态。测试环境令牌、另一个域名的凭据或不包含当前资源范围的令牌,都可能在语法完全正确时返回 401。只通过正式登录或凭据签发流程获取新凭据,不应复制、导入或共享其他会话的认证材料。
第四步:检查授权头的构造和转发
比对客户端发送前的请求、代理入口记录和目标侧记录,确认授权头是否存在、方案前缀是否正确、分隔符是否合法,以及中间层是否删除或重写该字段。如果授权头重复、换行异常或包含不可见字符,还可能先触发请求头格式与代理改写检查。
第五步:检查时间偏差和令牌有效期
记录客户端、代理节点和目标服务的时间源,检查签发时间、生效时间、到期时间与当前时间的关系。测试时不要通过人为延长过期凭据、修改系统时间或降低服务端校验来“让请求通过”。正确修复是同步时间并重新执行授权流程。
第六步:检查重定向是否丢失认证信息
保存每一跳的状态码、Location、主机名、端口和授权头是否被保留。跨域或跨协议重定向时,客户端出于安全原因可能不继续发送原授权头。不要强制把凭据发送到不同主机;应确认正式接口地址和允许的重定向边界。
第七步:排除会话状态和路由变化
某些服务会把登录状态与设备、地区、风险策略或后端会话存储绑定。检查过程中只更改一个变量,分别记录固定出口与受控切换后的时间线。不要通过导入他人登录状态、批量切换出口或连续尝试凭据来验证假设。
第八步:检查 HTTPS 隧道和目标主机
如果只有 HTTPS 路径出现 401,先确认 CONNECT 目标、端口、SNI、Host 和最终 URL 属于同一个预期服务。随机替换 Host 或 SNI 会改变访问对象,不能用于“试出正确入口”。证书或握手也有异常时,按SNI、证书、协议与链路顺序单独排查。
401 排查决策表
| 检查层 | 必须记录 | 通过条件 | 失败后的动作 |
|---|---|---|---|
| 响应来源 | 状态码、挑战头、请求标识、时间 | 能定位返回 401 的层 | 补齐入口、出口和目标日志 |
| 认证方案 | 方案、作用域、错误类型 | 客户端使用目标声明的方案 | 返回正式登录或签发流程 |
| 凭据范围 | 受众、权限、签发环境、到期时间 | 与当前资源和环境匹配 | 由身份服务重新签发 |
| 授权头 | 是否存在、方案前缀、脱敏摘要 | 发送前后无删除或异常改写 | 修正客户端或网关规则 |
| 时间线 | 签发、生效、到期、服务器时间 | 时钟同步且凭据在有效期内 | 同步时间并正式更新凭据 |
| 重定向与转发 | 每一跳主机、状态码、头部差异 | 凭据只发往获准主机 | 修正正式地址或网关转发 |
什么时候可以重试
只有在已确认一个明确修正项后,才进行少量受控复测。例如,正式更新了过期凭据、修正了受众或恢复了被网关错误删除的授权头。401 不应盲目套用网络超时的自动重试;需要设定次数和终止阈值时,可参考临时故障的重试与停止边界,但要把身份失败与临时连接异常分开。
- 通过条件:同一授权流程在直连和代理路径都稳定得到预期响应。
- 失败条件:仅某一层丢失授权头,或凭据范围与资源不匹配。
- 停止条件:账号出现锁定或异常验证,无法脱敏记录,或需要修改共享网关。
如何与 403 分流
当服务明确识别了身份,但该身份不具备资源权限、请求条件不满足策略,或目标站拒绝当前访问时,问题可能已经转为 403。此时应按目标站拒绝、出口与请求条件路径排查,不要反复更新已经有效的凭据。
团队交接要记录什么
交接记录至少包括完整 URL、请求方法、首次异常时间、代理入口与出口 IP、响应来源、认证方案、凭据类型与脱敏摘要、受众和权限范围、签发与到期时间、系统时钟偏差、重定向链、授权头转发差异、直连对照、修正项、复测结果、负责人和下次复核时间。
最终判断
代理访问返回 401 的核心不是立即更换 IP,而是分清目标站身份认证与代理认证,确认返回层,再检查认证挑战、凭据范围、授权头转发、时间线和重定向。只要凭据来源不明、账号可能锁定、敏感信息无法脱敏或共享网关需要变更,就应停止自动重试并转交负责人。