动态住宅代理
 动态机房代理
 静态住宅代理
 静态机房代理
 无限流量动态住宅代理
 代理解决方案
 美国代理 IP
 加拿大代理 IP
 英国代理 IP
 法国代理 IP
 德国代理 IP
 新加坡代理 IP
 日本代理 IP
 澳大利亚代理 IP
 越南代理 IP
 菲律宾代理 IP
 印度代理 IP
 墨西哥代理 IP
 查看全部地区
 社媒营销
 跨境电商
 数据聚合采集
 广告验证
 人工智能
 市场调研
 集成开发工具
 联系我们
 常见问题
 开发文档
 使用教程
 SDK 工具包
 联盟计划 (推广返利)
 成为代理商
 合作伙伴
 技术博客


代理返回 405 怎么排查:请求方法、允许方法、跨域预检和网关路由
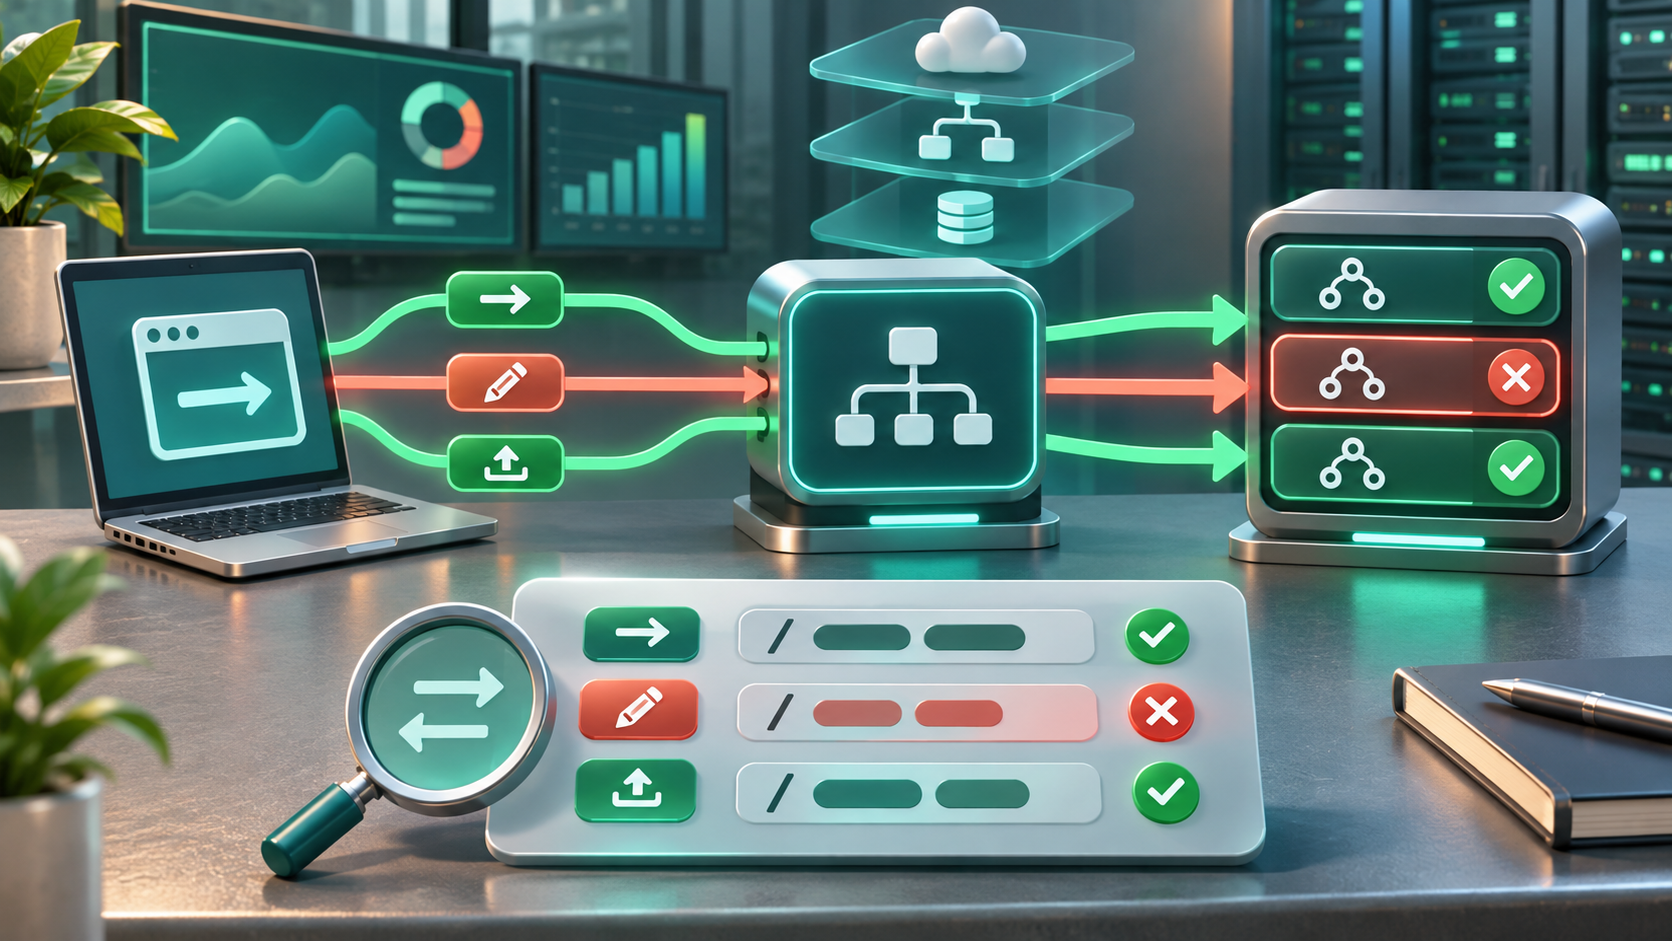
代理返回 405,说明服务端认识当前请求方法,但这个方法不适用于目标资源。它不等于代理连接失败,也不应通过连续更换出口来处理。正确顺序是保存原始请求方法、完整 URL、重定向链、Allow 响应头和返回层,再判断限制来自目标应用、反向代理、接口网关、跨域预检还是缓存。
开始前记录请求时间、方法、完整 URL、状态码、Allow、Location、Origin、出口 IP、请求标识和客户端版本。请求体只保存内容类型、长度和脱敏摘要;认证信息只记录类型与是否存在。不要为了让请求通过而随意改成另一个可能产生写入或删除动作的方法。
先确认这确实是 405
405 表示方法已被服务端识别,但目标资源不支持它;规范要求 405 响应包含 Allow,列出当前资源支持的方法。若响应没有 Allow,仍需保留原始报文,并结合返回页面、请求标识和网关日志判断是否由中间层生成。
- 通过条件:原始响应为 405,且已保存请求方法、URL、返回层和
Allow。 - 失败条件:客户端把 400、403、404、跨域错误或重定向失败统一显示成“方法不允许”。
- 停止条件:无法取得原始响应,或继续复测可能产生写入、修改、删除等副作用。
第一步:定位 405 由哪一层返回
对齐客户端记录、代理入口、出口和目标侧日志,比较响应头、错误体样式、请求标识和时间线。可结合出口、状态码和请求阶段日志字段判断请求是否已经通过代理、是否到达目标应用,以及哪个节点最先返回 405。
| 观察结果 | 更可能的问题层 | 下一步 |
|---|---|---|
| 代理入口立即返回 405 | 代理接口、管理接口或协议入口 | 核对代理入口用途和协议 |
| 出口成功,目标返回 405 | 目标路由或应用方法限制 | 读取 Allow 并核对接口文档 |
| 直连成功,代理路径 405 | 方法改写、重定向或网关路由差异 | 逐跳比较方法与 URL |
| 直连与代理都 405 | 请求方法或目标资源不匹配 | 回到正式调用定义 |
| 浏览器失败,命令行成功 | 跨域预检、重定向或客户端行为 | 拆分 OPTIONS 与实际请求 |
第二步:读取 Allow 响应头
Allow 是当前目标资源声明支持的方法集合,例如 GET、HEAD 或 POST。它描述的是这个资源,不代表同一域名下所有路径都支持相同方法。保存原始值、大小写、重复字段和返回时间;如果值为空,可能表示该资源暂时不允许任何方法,也需要结合服务配置确认。
第三步:核对请求方法和目标资源
确认客户端实际发出的方法,而不是只看业务代码中的意图。表单提交、接口库、重试器和重定向处理都可能改变最终方法。将方法与完整路径、查询参数、内容类型和接口版本放在一起比较,避免把“路径正确”误当成“方法一定正确”。
第四步:检查 URL、尾斜杠和接口版本
相似路径可能映射到不同资源:集合路径支持 POST,单条资源路径支持 PUT 或 DELETE,而页面路径只支持 GET。核对大小写、尾斜杠、版本前缀、地区前缀和查询参数。若目标路径本身不存在或被重写到另一页面,应先走URL、重定向、地区版本与 Host 检查,不要只改方法。
第五步:逐跳检查重定向
保存每一跳的状态码、Location、主机、端口和方法。不同客户端在 301、302、303、307、308 上可能采取不同的方法保留策略;排查时应记录实际行为,而不是假设 POST、PUT 或 DELETE 一定原样到达最终地址。修正正式 URL 比依赖隐式重定向更可靠。
第六步:分开检查跨域预检
浏览器跨域请求可能先发送 OPTIONS 预检。如果 405 出现在 OPTIONS,而实际业务方法尚未发送,问题应定位到跨域或网关对预检方法的处理。分别保存预检请求和实际请求,不要把两者合并成一条失败记录,也不要为了跳过预检而删除必要的安全边界。
第七步:检查方法是否被改写
核对客户端、反向代理、接口网关和应用框架中的方法覆盖规则。有些系统通过请求头或表单字段表达方法覆盖;中间层若删除、重复或错误改写相关字段,最终路由可能与客户端预期不同。请求行或请求头本身异常时,转入请求行、请求头、Host 与编码检查。
第八步:核对 Host、SNI 和网关路由
同一 IP 上可能承载多个虚拟主机,不同 Host、SNI、端口或路径前缀会进入不同路由。若代理路径把请求送到默认站点、静态站点或管理入口,那里可能认识该方法却不允许用于当前资源。只核对获准的正式地址,不要随机替换 Host 或 SNI 试探其他入口。
第九步:检查权限问题是否被误判
405 关注方法与资源的匹配;403 关注服务理解请求后拒绝执行;401 关注身份认证。若身份或权限状态变化后状态码也变化,应分别走身份、认证头与会话状态路径或目标站拒绝、出口与请求条件路径,不要把权限问题包装成方法问题。
第十步:检查缓存和边缘节点
405 在没有其他控制时可能被启发式缓存。保存 Age、Cache-Control、Via、边缘节点标识和响应时间,比较同一路径在受控条件下的结果。不要通过高频刷新清缓存;应使用正式失效机制或等待明确的缓存窗口。
405 排查决策表
| 检查层 | 必须记录 | 通过条件 | 失败后的动作 |
|---|---|---|---|
| 返回来源 | 时间、状态码、请求标识、入口与出口日志 | 能定位生成 405 的节点 | 补齐逐跳日志 |
| 方法与资源 | 实际方法、完整 URL、接口版本 | 方法属于该资源允许集合 | 回到正式接口定义 |
| Allow | 原始字段值与返回时间 | 与目标资源配置一致 | 检查应用或网关配置 |
| 重定向 | 每跳状态码、Location、方法变化 | 最终方法与目标地址符合预期 | 改用正式最终地址 |
| 跨域预检 | OPTIONS 与实际请求分别记录 | 预检和实际方法都被正确处理 | 修正跨域或网关规则 |
| 缓存 | Age、缓存控制、边缘节点 | 结果来自当前配置 | 按正式机制失效或等待 |
什么时候可以重试
只有确认一个明确修正项后才进行少量受控复测,例如使用了正式 URL、修正了客户端方法、恢复了 OPTIONS 处理或更新了网关路由。405 通常不是临时网络错误,不应直接套用指数退避。需要统一次数和停止阈值时,可参考临时故障的重试与停止边界,但要把方法配置错误与暂时连接异常分开。
- 通过条件:同一正式调用在直连和代理路径都使用预期方法并得到预期响应。
- 失败条件:某一层改变了方法、路径或路由,或
Allow与接口定义冲突。 - 停止条件:请求可能产生副作用、共享网关需要变更、预检与实际请求无法分离,或测试环境与生产路由不一致。
团队交接要记录什么
交接记录至少包括完整 URL、原始方法、实际到达方法、请求时间、代理入口与出口、返回 405 的层、Allow、重定向链、OPTIONS 预检、Host 与端口、网关路由、方法覆盖规则、缓存字段、直连对照、修正项、复测结果、负责人和下次复核时间。
最终判断
代理返回 405 的核心不是更换 IP,而是确认“哪个方法到达了哪个资源”。先定位返回层,再读取 Allow,核对方法、URL、重定向、跨域预检、网关改写和缓存。只要请求可能产生写入或删除副作用、共享路由需要变更、原始响应无法保存,或客户端实际方法仍不明确,就应停止自动重试并交给接口或网关负责人。